PEDULIRAKYAT.CO.ID, MAKASSAR — Menanggapi insiden gangguan global (outage) yang melumpuhkan berbagai layanan Microsoft 365 sejak 12–13 November 2026, Data Governance Alliance (DGA) Indonesia mengingatkan organisasi dan instansi di tanah air untuk mengevaluasi ulang strategi tata kelola data (data governance), kelangsungan bisnis (business continuity), serta mitigasi risiko ketergantungan pada infrastruktur komputasi awan (cloud).
Insiden yang berdampak luas pada layanan krusial seperti Outlook, Microsoft Teams, SharePoint, OneDrive, hingga perangkat keamanan dan manajemen identitas tersebut sempat menghambat operasional berbagai sektor strategis, mulai dari instansi pemerintahan, perbankan, transportasi, hingga fasilitas kesehatan.
Meskipun pihak Microsoft telah mengonfirmasi bahwa gangguan dipicu oleh kegagalan teknis internal pada pemeriksaan kesehatan server (automated health check) akibat beban perubahan konfigurasi dan bukan akibat serangan siber DGA Indonesia menilai insiden ini merupakan pengingat nyata atas tingginya risiko single point of failure (titik kegagalan tunggal) dalam ekosistem digital modern.
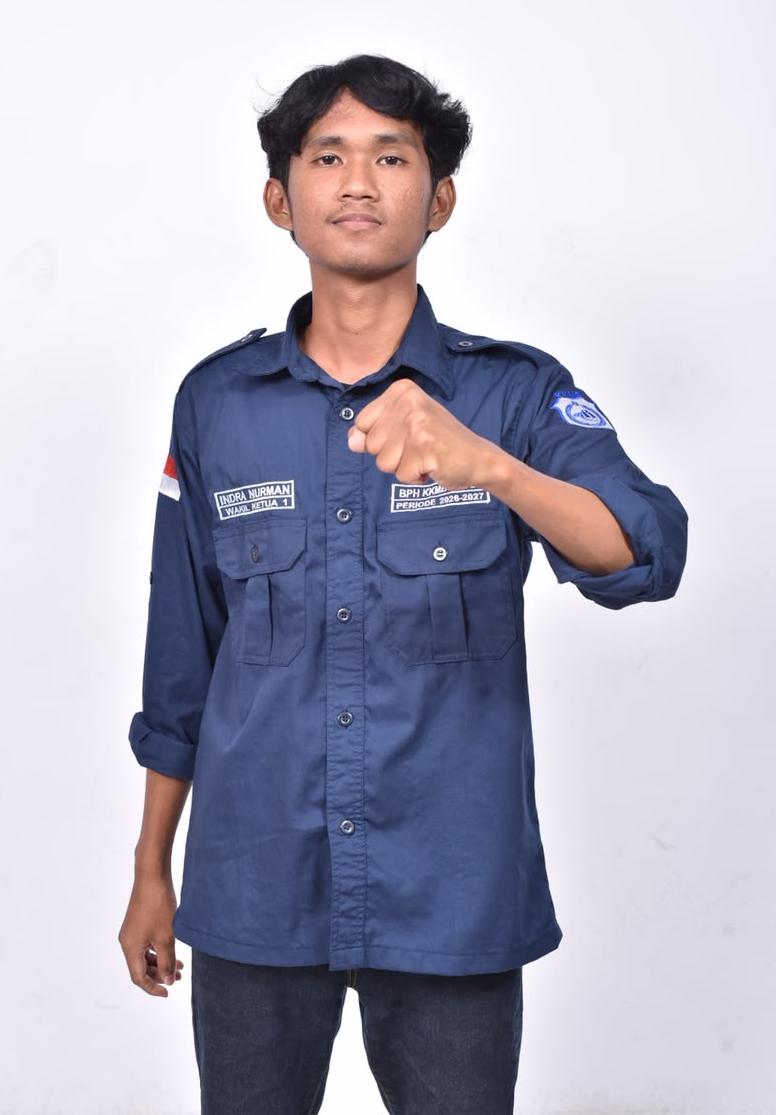
“Ketergantungan penuh pada satu ekosistem layanan cloud tanpa perencanaan kontinjensi yang matang terbukti dapat melumpuhkan produktivitas dan akses terhadap data vital dalam hitungan menit,” ujar Indra Nurman, Sekretaris Jenderal Data Governance Alliance (DGA) Indonesia.
“Tata kelola data yang baik bukan hanya soal kepatuhan regulasi dan keamanan siber, tetapi juga memastikan ketersediaan (availability) dan ketahanan (resilience) akses data di saat infrastruktur utama mengalami kegagalan,” tambahnya, dalam keterangannya rilisnya, Senin (16/11/2026).
Sebagai langkah antisipasi dan pembelajaran bersama bagi para pengelola data dan pimpinan TI di tanah air, DGA Indonesia merekomendasikan tiga langkah strategis:
1. Menerbitkan pengumuman internal resmi mengenai status gangguan dan mengingatkan pegawai terhadap potensi phishing susulan.
2. Mengaktifkan dan memperkuat autentikasi multifaktor, diutamakan yang tahan phishing (phishing-resistant) seperti FIDO2 atau passkey, serta meninjau kebijakan MFA.
3. Memperketat penyaringan email anti-phishing dan anti-spoofing dengan memastikan SPF, DKIM, dan DMARC diterapkan dengan benar.
4. Memblokir domain dan URL mencurigakan yang meniru Microsoft, serta memantau pendaftaran domain yang menyerupai identitas organisasi.
5. Menyiapkan kanal komunikasi dan kolaborasi cadangan di luar ekosistem yang terdampak agar koordinasi tetap berjalan saat terjadi gangguan.
6. Memantau log autentikasi untuk mendeteksi upaya masuk tidak wajar, lonjakan kegagalan login, dan persetujuan MFA yang mencurigakan.
7. Menyetel ulang kredensial serta mencabut sesi dan token apabila ditemukan indikasi akun terkompromi.
8. Menyiapkan prosedur respons insiden phishing, termasuk langkah penahanan (containment) dan pemulihan akun.
Data Governance Alliance (DGA) Indonesia berkomitmen untuk terus mendampingi ekosistem digital nasional melalui edukasi, forum diskusi, serta penyusunan standar praktik terbaik tata kelola data demi mewujudkan kemandirian dan ketangguhan digital di Indonesia.
Tentang Data Governance Alliance (DGA) Indonesia:
Data Governance Alliance (DGA) Indonesia adalah komunitas dan aliansi profesional yang berfokus pada pengembangan, edukasi, dan penerapan tata kelola data (data governance), manajemen risiko data, serta kepatuhan digital di Indonesia. DGA Indonesia mempertemukan praktisi data, akademisi, dan pemangku kepentingan industri untuk mendorong pengelolaan data yang aman, etis, dan berkelanjutan.
Tinggalkan Balasan